
Um cliente do Itaú Unibanco perdeu R$ 49 mil em uma única transferência. Ele mesmo instalou o aplicativo que abriu a porta, convencido de que estava salvando a conta, não entregando ela a um estranho.
O episódio é uma versão do golpe do suporte técnico falso, também chamado de tech support scam. Existem duas portas de entrada. A mais antiga trava a tela do computador com um alerta de vírus. A mais comum no Brasil hoje chega por telefone, em nome do banco, da operadora de celular ou do provedor de internet.
A ferramenta que decide o resultado é sempre a mesma: um aplicativo de acesso remoto instalado pela própria vítima, a pedido de quem ligou. A partir daí o golpista não precisa adivinhar senha nem clonar cartão — ele olha a tela e usa o aplicativo do banco como se o celular fosse dele. E é esse detalhe, quem instalou o quê, que separa dois casos julgados na Justiça do Distrito Federal com menos de um ano e meio de diferença: num, o banco pagou 60% do prejuízo; no outro, não pagou nada.
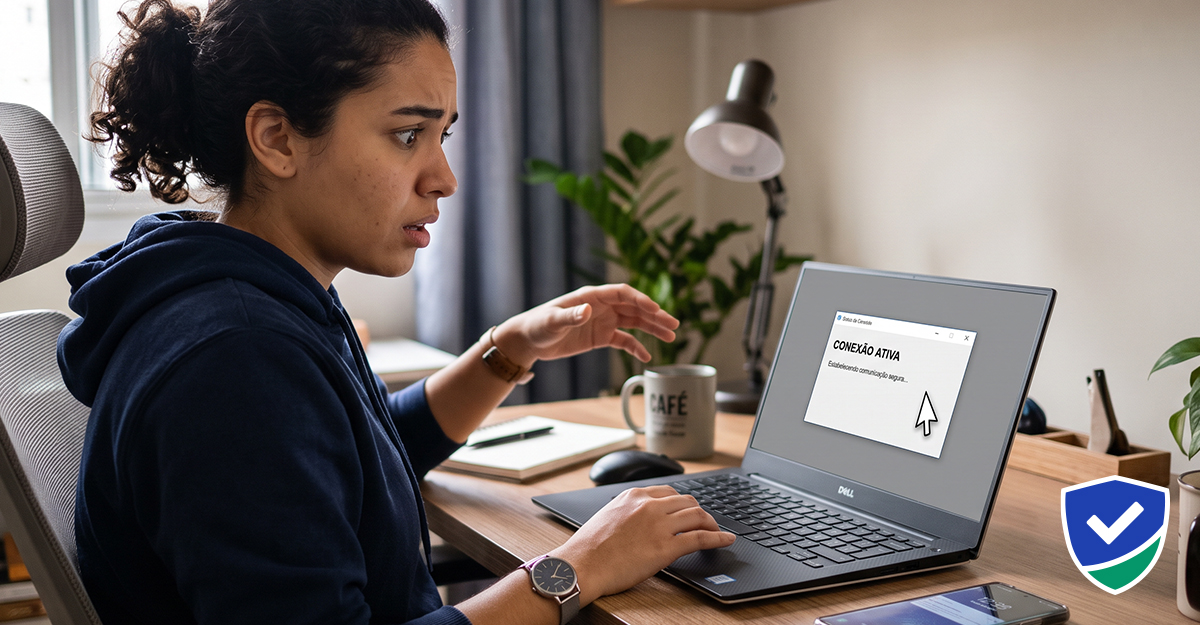
Pop-up de vírus e ligação do banco: as duas portas do golpe
A versão clássica nasceu no computador de mesa. Um pop-up ocupa a tela inteira, simula o alarme de segurança do Windows e mostra um número de telefone de “suporte”. A Microsoft é direta sobre esse ponto em sua própria central de ajuda: as mensagens de erro e aviso da empresa “nunca incluem números de telefone”. Ligar para aquele número põe a vítima direto na linha do golpista, que já começa pedindo acesso ao computador.
No Brasil, a versão que mais aparece hoje troca o computador pelo celular e o pop-up pela ligação. Alguém se apresenta como técnico do banco ou da operadora. Alega uma invasão na conta ou uma fatura com erro. A solução, diz o golpista, é instalar um aplicativo, geralmente AnyDesk ou TeamViewer, para “verificar” o problema à distância.
O pedido nunca soa dramático. É formal, calmo, cheio de termo técnico. Esse tom, mais que qualquer outra coisa, é o que faz a vítima baixar a guarda.
Controle total: o que o golpista vê depois de instalado
Depois de instalado, o aplicativo de acesso remoto entrega ao golpista a tela do celular em tempo real. Ele lê a senha no mesmo instante em que a vítima digita. Vê o saldo e o limite do cartão. Sabe quais contatos estão salvos. E abre o aplicativo do banco exatamente como o dono faria, porque, para o sistema do banco, é o dono quem está operando o aparelho.
No Brasil esse golpe ganhou um apelido: golpe da mão fantasma. O nome descreve a sensação da vítima de ver o próprio celular se mexer sozinho, passando de tela em tela sem que ninguém toque nele. Segundo o Reclame Aqui, a plataforma registrou 310 reclamações associadas a esse golpe entre 2025 e os dois primeiros meses de 2026 — 276 delas só em 2025.
Em um dos casos que o próprio Reclame Aqui documentou, a vítima teve o cartão debitado em R$ 4.999 e outros R$ 49.850,72 cobrados no crédito depois de aproximar o cartão do celular já infectado, que usou a própria função de pagamento por aproximação do aparelho para descontar o valor. Em outro, o telefone repetia sozinho o logotipo do banco na tela enquanto Pix e compras no crédito saíam da conta sem que a vítima tocasse em nada.
Sinais de alerta antes de qualquer instalação
Alguns sinais aparecem sempre antes do estrago, mesmo quando o discurso do golpista muda de banco para operadora ou de operadora para Microsoft:
- Contato não solicitado alegando problema na conta, no chip ou no computador.
- Pedido para instalar um aplicativo desconhecido, mesmo que o nome citado seja de um programa real, como AnyDesk ou TeamViewer.
- Urgência artificial: “a conta será bloqueada em minutos” ou “você vai perder o dinheiro se não agir agora”.
- Um número de telefone dentro de um alerta de erro no navegador ou no sistema — a Microsoft nunca faz isso.
- Pedido de senha, código de confirmação ou aproximação do cartão do celular durante a própria ligação.
Nenhum banco pede para instalar aplicativo nenhum
A Febraban é direta sobre esse ponto. “O banco nunca liga para o cliente pedindo para que ele instale nenhum tipo de aplicativo ou ferramenta em seu celular”, afirmou Walter Faria, diretor-adjunto de Serviços da Federação, em julho de 2025. A orientação da entidade é desligar o telefone na hora e ligar de volta pelo número oficial impresso no cartão.
O alerta antifraude da própria Febraban repete a mesma regra: nenhum banco pede uma coisa dessas. E a orientação vale para qualquer disfarce — banco, operadora, provedor de internet ou, num caso julgado neste ano, até o INSS.
Dois casos, dois resultados: o que decide a Justiça
A certeza do golpista esbarra numa incerteza real para quem cai no golpe: quem paga a conta depois. Os dois processos citados no início deste texto mostram os dois lados possíveis, e a diferença entre eles não é o golpe em si. É como cada juiz enxergou o padrão da transação e a vulnerabilidade da vítima.
No primeiro, um cliente idoso do Itaú Unibanco recebeu a ligação de um suposto funcionário do banco e instalou um programa de acesso remoto para “evitar uma fraude”. O golpista fez uma transferência de cerca de R$ 49 mil, valor muito acima do padrão de movimentação do cliente. Em janeiro de 2025, a 5ª Vara Cível de Brasília condenou o Itaú Unibanco a restituir 60% do valor, no processo 0720953-32.2024.8.07.0001, segundo notícia do Tribunal de Justiça do Distrito Federal e dos Territórios (TJDFT). A decisão aplicou a regra de culpa concorrente do artigo 945 do Código Civil, pesou a idade do cliente como fator de vulnerabilidade e considerou que o banco tinha o dever de identificar uma transação fora do padrão de consumo.
No segundo, mais recente, uma consumidora recebeu uma chamada por WhatsApp de alguém que se identificou como funcionário do INSS e pediu a instalação de um aplicativo em formato APK, fora das lojas oficiais, para um suposto reconhecimento facial. Duas transferências por Pix, R$ 1.900 no total, saíram da conta.
O Juizado Especial Cível do Núcleo Bandeirante negou o pedido de ressarcimento em julho de 2026, no processo 0701226-86.2026.8.07.0011, segundo cobertura do Migalhas. O juiz Marcelo Tadeu de Assunção Sobrinho aplicou a excludente de responsabilidade do artigo 14, parágrafo 3º, inciso II, do Código de Defesa do Consumidor: foi a própria consumidora quem instalou o aplicativo desconhecido, sem checar por canal oficial, e isso rompeu o elo entre a falha do banco e o prejuízo.
Um valor 25 vezes maior que o comum, somado à idade do cliente, pesou a favor do ressarcimento parcial no primeiro caso. Um valor pequeno e um discurso mais fácil de checar não tiveram o mesmo peso no segundo. Para quem cai no golpe, essa distinção jurídica raramente aparece antes. Aparece depois, dentro do processo — e só se a vítima entrar com um.
Primeiros minutos: o que fazer se você já instalou o app
A ordem das próximas ações importa mais que a pressa isolada em qualquer uma delas:
- Desligue o Wi-Fi e os dados móveis do aparelho. Isso corta o acesso remoto na hora, antes de qualquer outra providência.
- Ligue para o banco pelo número oficial, impresso no cartão ou no verso do aplicativo — nunca por um número passado durante a própria ligação do golpe.
- Peça o bloqueio imediato da conta e do cartão, e registre um boletim de ocorrência: o documento sustenta qualquer pedido de ressarcimento depois.
- Desinstale o aplicativo de acesso remoto e troque as senhas do banco, do e-mail e das redes sociais a partir de outro aparelho, um que o golpista nunca tenha visto.
O cliente do Itaú recuperou 60% do que perdeu. Levou um processo inteiro para isso. A ligação que abriu a porta durou menos de dez minutos — o tempo que o golpista precisa para vencer, e o tempo que ainda sobra para desligar antes.
Fontes citadas no texto
- Microsoft — “Proteger-se contra golpes de suporte técnico” (Central de Ajuda oficial, consultada em setembro/2026)
- Febraban — “Golpe da mão fantasma: bancos nunca pedem que clientes instalem app para resolver problemas na conta” (02/07/2025)
- Febraban — Portal Antifraude, “Golpe acesso remoto ou mão fantasma” (21/01/2025)
- Reclame Aqui — “Golpe da mão fantasma: entenda como acontece” (19/03/2026)
- TJDFT — “Banco deve restituir parte de valor retirado de conta em golpe de acesso remoto” (16/01/2025, processo 0720953-32.2024.8.07.0001)
- Migalhas — “Banco não responde por golpe após instalação de aplicativo falso” (25/07/2026, processo 0701226-86.2026.8.07.0011)